

Συναγερμός στην παγκόσμια κυβερνοασφάλεια: Κρίσιμο κενό ασφαλείας εντοπίστηκε στη Java με τη βοήθεια της τεχνητής νοημοσύνης
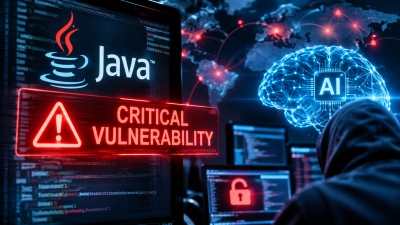
Σοβαρή ευπάθεια στη Java, την τρίτη μεγαλύτερη γλώσσα προγραμματισμού παγκοσμίως, εντόπισε εταιρεία κυβερνοασφάλειας αξιοποιώντας την τεχνητή νοημοσύνη (AI). Το κενό ασφαλείας παρέμενε αθέατο για περισσότερα από 12 χρόνια, προκαλώντας έντονη ανησυχία για τις επιπτώσεις σε τράπεζες, κυβερνήσεις, νοσοκομεία και κρίσιμες υποδομές.
Μια ιδιαίτερα σοβαρή ευπάθεια στη Java, μία από τις πλέον διαδεδομένες γλώσσες προγραμματισμού στον κόσμο, ανακάλυψε εταιρεία κυβερνοασφάλειας με τη βοήθεια της τεχνητής νοημοσύνης, αποκαλύπτοντας τους κινδύνους που εξακολουθούν να κρύβονται ακόμη και στα πιο διαδεδομένα τεχνολογικά συστήματα.
Η νεοφυής εταιρεία κυβερνοασφάλειας Calif, η οποία πρόσφατα είχε εντοπίσει αντίστοιχο πρόβλημα ασφαλείας στη γλώσσα προγραμματισμού PHP, ανακάλυψε ένα κρίσιμο κενό στις λειτουργίες διαχείρισης μνήμης της Java.
Η Java χρησιμοποιείται από σχεδόν όλες τις μεγαλύτερες επιχειρήσεις παγκοσμίως, μεταξύ των οποίων οι Apple και Amazon, καθώς και από χιλιάδες τράπεζες, νοσοκομεία και κυβερνητικούς οργανισμούς.
Το εύρημα αποκτά ιδιαίτερη βαρύτητα, καθώς η συγκεκριμένη γλώσσα έχει σχεδιαστεί ακριβώς για να ενισχύει την ασφάλεια των πληροφοριακών συστημάτων, διαχειριζόμενη τη μνήμη τους.
«Αυτός είναι ο λόγος που πρόκειται για μια τόσο απροσδόκητη και σοβαρή ευπάθεια», δήλωσε στο BBC ο καθηγητής Πληροφορικής Toby Walsh.
Java4Shell: Κρίσιμο κενό ασφαλείας με δυνατότητα απομακρυσμένης εκτέλεσης εντολών
Με τη βοήθεια της τεχνητής νοημοσύνης, η Calif εντόπισε μια σοβαρή ευπάθεια ασφαλείας με την ονομασία Java4Shell, η οποία θα μπορούσε να επιτρέψει σε έναν κακόβουλο παράγοντα να εκτελεί εξ αποστάσεως ανεπιθύμητες εντολές στο σύστημα διαχείρισης μνήμης της Java.
Στη συγκεκριμένη περίπτωση, ο «αντίπαλος» που αξιοποιήθηκε για τον εντοπισμό της ευπάθειας ήταν το νέο μοντέλο GPT-6 Cyber της OpenAI, το οποίο έχει κυκλοφορήσει πρόσφατα, αλλά δεν είναι ακόμη διαθέσιμο στο ευρύ κοινό.
Η ανακάλυψη προκαλεί ανησυχία στους ειδικούς κυβερνοασφάλειας, καθώς υπάρχει ο φόβος ότι και οι χάκερ θα μπορούσαν πλέον να εντοπίσουν και να εκμεταλλευτούν το συγκεκριμένο κενό, εφόσον δεν αντιμετωπιστεί αποτελεσματικά.
Η Oracle, ιδιοκτήτρια της Java, δεν έχει αναγνωρίσει επισήμως την ύπαρξη της συγκεκριμένης ευπάθειας. Ωστόσο, την Τρίτη 17 Νοεμβρίου εξέδωσε μια «κρίσιμη ενημέρωση ασφαλείας» (Critical Patch Update), η οποία, σύμφωνα με την ίδια, περιλαμβάνει διορθώσεις για ευπάθειες ασφαλείας.
Μέχρι στιγμής δεν έχει αποσαφηνιστεί εάν η συγκεκριμένη υπόθεση έχει ήδη επηρεάσει κάποια πλατφόρμα ή επιχείρηση. Η ανησυχία, ωστόσο, παραμένει έντονη, καθώς η υπερφόρτωση της μνήμης ενός συστήματος αποτελεί έναν από τους συνηθέστερους τρόπους με τους οποίους οι χάκερ μπορούν να προκαλέσουν κατάρρευση ή να εκμεταλλευτούν τις αδυναμίες του.
Στο στόχαστρο τράπεζες, αερομεταφορές και συστήματα εθνικής ασφάλειας
Η σοβαρότητα της ανακάλυψης συνδέεται άμεσα με την τεράστια εξάπλωση της Java σε κρίσιμους τομείς της παγκόσμιας οικονομίας.
Σχεδόν κάθε κρίσιμος κλάδος, από το τραπεζικό σύστημα και την εθνική ασφάλεια έως τις αερομεταφορές και τις τηλεπικοινωνίες, βασίζεται σε υποδομές που χρησιμοποιούν τη συγκεκριμένη γλώσσα προγραμματισμού.
Η Java κυκλοφόρησε για πρώτη φορά το 1995 και σήμερα αποτελεί, σύμφωνα με την Calif, την «καρδιά της σύγχρονης οικονομίας».
Μία από τις βασικές λειτουργίες της είναι η αυτόματη διαχείριση και προστασία της μνήμης των πληροφοριακών συστημάτων, όπως εξήγησε στο BBC ο Toby Walsh, ένας από τους κορυφαίους ερευνητές στον τομέα της τεχνητής νοημοσύνης.
Κάθε φορά που μεταφέρονται δεδομένα μέσω του διαδικτύου, λαμβάνεται ένα αρχείο από κάποιον χρήστη ή πραγματοποιείται σύνδεση σε ένα πληροφοριακό σύστημα με κωδικό πρόσβασης, είναι πιθανό η πλατφόρμα να βασίζεται σε κάποιο πρόγραμμα Java.
Ο ειδικός κυβερνοασφάλειας Dr Pedram Hayati προειδοποίησε ότι η συγκεκριμένη ευπάθεια θα μπορούσε να θέσει σε κίνδυνο κρίσιμα χρηματοοικονομικά συστήματα, δεδομένα πελατών και εταιρικές πληροφορίες.
Μάλιστα, όπως ανέφερε, στην Αυστραλία σχεδόν όλες οι τράπεζες χρησιμοποιούν τη Java για τη διαχείριση κρίσιμων δεδομένων συναλλαγών.
Μαζικές διακοπές σε τεχνολογικά συστήματα και τράπεζες
Οι τελευταίες εξελίξεις αναδεικνύουν την ευαλωτότητα των παγκόσμιων ψηφιακών υποδομών, καθώς ολοένα και περισσότεροι κρίσιμοι τομείς εξακολουθούν να βασίζονται σε παλαιότερα τεχνολογικά συστήματα.
Το προηγούμενο διάστημα καταγράφηκαν σειρά σοβαρών τεχνολογικών προβλημάτων, μεταξύ των οποίων μια μεγάλης έκτασης διακοπή υπηρεσιών της Microsoft.
Την Τρίτη, η αμερικανική Υπηρεσία Εθνικής Ασφάλειας (NSA) ανακοίνωσε ότι τα εσωτερικά συστήματα επικοινωνίας της τέθηκαν εκτός λειτουργίας λόγω «προγραμματισμένης τακτικής συντήρησης».
Η NSA δεν διευκρίνισε εάν η διακοπή συνδεόταν με την ευπάθεια που εντοπίστηκε στη Java.
Παράλληλα, η Apple ανακοίνωσε ότι αρκετές από τις υπηρεσίες της αντιμετώπισαν πλήρεις διακοπές λειτουργίας εξαιτίας εσωτερικής ενημέρωσης, ενώ αστοχία δικτύου οδήγησε στην καθήλωση όλων των πτήσεων στις ΗΠΑ.
Ο υπουργός Εξωτερικών των ΗΠΑ, Marco Rubio, δήλωσε ότι δεν υπάρχει «ούτε μία απόδειξη» πως τα περιστατικά συνδέονται μεταξύ τους.
Επιπλέον, νωρίτερα μέσα στην εβδομάδα, χιλιάδες πελάτες μεγάλων αμερικανικών τραπεζών, μεταξύ των οποίων οι JP Morgan Chase, Wells Fargo και Bank of America, ανέφεραν προβλήματα στην πρόσβαση στις τραπεζικές υπηρεσίες.
Το προηγούμενο της PHP: 30 εκατομμύρια ιστοσελίδες εκτεθειμένες
Η ανακάλυψη της ευπάθειας στη Java έρχεται σε συνέχεια ενός αντίστοιχου περιστατικού που είχε εντοπίσει η Calif στη γλώσσα προγραμματισμού PHP.
Η PHP αποτελεί βασικό εργαλείο ανάπτυξης ιστοσελίδων και χρησιμοποιείται, μεταξύ άλλων, από πλατφόρμες όπως η Wikipedia, για τη συλλογή και παρουσίαση πληροφοριών στο διαδίκτυο.
Σύμφωνα με τον καθηγητή Alan Woodward του Surrey Centre for Cyber Security, η ευπάθεια στην PHP επηρέαζε περίπου 30 εκατομμύρια ιστοσελίδες, αφήνοντάς τες εκτεθειμένες σε κακόβουλες επιθέσεις.
Τότε, οι διαχειριστές των ιστοσελίδων κλήθηκαν να ελέγξουν εάν τα συστήματά τους είχαν επηρεαστεί και, σε περίπτωση που διαπιστωνόταν πρόβλημα, να εγκαταστήσουν τις απαραίτητες ενημερώσεις ασφαλείας ή ακόμη και να θέσουν προσωρινά εκτός λειτουργίας τις ιστοσελίδες τους.
Οι αδυναμίες της PHP παρέμεναν απαρατήρητες για τουλάχιστον μία δεκαετία, γεγονός που παρουσιάζει σημαντικές ομοιότητες με την περίπτωση της Java.
«Κρυβόταν σε κοινή θέα για 12 χρόνια», ανέφερε χαρακτηριστικά ο Toby Walsh.
Η τεχνητή νοημοσύνη αλλάζει τους κανόνες στην κυβερνοασφάλεια
Η συγκεκριμένη υπόθεση αναδεικνύει τον ολοένα και σημαντικότερο ρόλο της τεχνητής νοημοσύνης στον εντοπισμό κενών ασφαλείας, αλλά και τους νέους κινδύνους που δημιουργούνται από την ταχύτητα με την οποία μπορούν πλέον να ανακαλύπτονται και να αξιοποιούνται ευπάθειες λογισμικού.
Όπως επισήμανε ο Toby Walsh, η τεχνητή νοημοσύνη αποκαλύπτει πλέον πολύ περισσότερα κενά ασφαλείας σε πολύ μικρότερο χρονικό διάστημα, συμπεριλαμβανομένων αδυναμιών που ενδεχομένως ήταν τόσο περίπλοκες και δυσδιάκριτες ώστε να μην μπορούσαν να εντοπιστούν αποκλειστικά από ανθρώπινους ερευνητές.
Οι εξελίξεις αυτές αναμένεται να εντείνουν την πίεση προς τις επιχειρήσεις και τους οργανισμούς που διαχειρίζονται κρίσιμες ψηφιακές υποδομές, προκειμένου να αναβαθμίσουν τα συστήματά τους και να ενισχύσουν τις άμυνές τους απέναντι στις κυβερνοεπιθέσεις.
Ενδεικτικό της σημασίας που αποδίδεται πλέον στον συγκεκριμένο τομέα είναι ότι, στις αρχές Νοεμβρίου, ο πρόεδρος της OpenAI, Greg Brockman, ανακοίνωσε ότι η εταιρεία ανακατευθύνει το 25% του προσωπικού της, προκειμένου να επικεντρωθεί στις αυξανόμενες ανάγκες κυβερνοασφάλειας.
www.bankingnews.gr
Μια ιδιαίτερα σοβαρή ευπάθεια στη Java, μία από τις πλέον διαδεδομένες γλώσσες προγραμματισμού στον κόσμο, ανακάλυψε εταιρεία κυβερνοασφάλειας με τη βοήθεια της τεχνητής νοημοσύνης, αποκαλύπτοντας τους κινδύνους που εξακολουθούν να κρύβονται ακόμη και στα πιο διαδεδομένα τεχνολογικά συστήματα.
Η νεοφυής εταιρεία κυβερνοασφάλειας Calif, η οποία πρόσφατα είχε εντοπίσει αντίστοιχο πρόβλημα ασφαλείας στη γλώσσα προγραμματισμού PHP, ανακάλυψε ένα κρίσιμο κενό στις λειτουργίες διαχείρισης μνήμης της Java.
Η Java χρησιμοποιείται από σχεδόν όλες τις μεγαλύτερες επιχειρήσεις παγκοσμίως, μεταξύ των οποίων οι Apple και Amazon, καθώς και από χιλιάδες τράπεζες, νοσοκομεία και κυβερνητικούς οργανισμούς.
Το εύρημα αποκτά ιδιαίτερη βαρύτητα, καθώς η συγκεκριμένη γλώσσα έχει σχεδιαστεί ακριβώς για να ενισχύει την ασφάλεια των πληροφοριακών συστημάτων, διαχειριζόμενη τη μνήμη τους.
«Αυτός είναι ο λόγος που πρόκειται για μια τόσο απροσδόκητη και σοβαρή ευπάθεια», δήλωσε στο BBC ο καθηγητής Πληροφορικής Toby Walsh.
Java4Shell: Κρίσιμο κενό ασφαλείας με δυνατότητα απομακρυσμένης εκτέλεσης εντολών
Με τη βοήθεια της τεχνητής νοημοσύνης, η Calif εντόπισε μια σοβαρή ευπάθεια ασφαλείας με την ονομασία Java4Shell, η οποία θα μπορούσε να επιτρέψει σε έναν κακόβουλο παράγοντα να εκτελεί εξ αποστάσεως ανεπιθύμητες εντολές στο σύστημα διαχείρισης μνήμης της Java.
Στη συγκεκριμένη περίπτωση, ο «αντίπαλος» που αξιοποιήθηκε για τον εντοπισμό της ευπάθειας ήταν το νέο μοντέλο GPT-6 Cyber της OpenAI, το οποίο έχει κυκλοφορήσει πρόσφατα, αλλά δεν είναι ακόμη διαθέσιμο στο ευρύ κοινό.
Η ανακάλυψη προκαλεί ανησυχία στους ειδικούς κυβερνοασφάλειας, καθώς υπάρχει ο φόβος ότι και οι χάκερ θα μπορούσαν πλέον να εντοπίσουν και να εκμεταλλευτούν το συγκεκριμένο κενό, εφόσον δεν αντιμετωπιστεί αποτελεσματικά.
Η Oracle, ιδιοκτήτρια της Java, δεν έχει αναγνωρίσει επισήμως την ύπαρξη της συγκεκριμένης ευπάθειας. Ωστόσο, την Τρίτη 17 Νοεμβρίου εξέδωσε μια «κρίσιμη ενημέρωση ασφαλείας» (Critical Patch Update), η οποία, σύμφωνα με την ίδια, περιλαμβάνει διορθώσεις για ευπάθειες ασφαλείας.
Μέχρι στιγμής δεν έχει αποσαφηνιστεί εάν η συγκεκριμένη υπόθεση έχει ήδη επηρεάσει κάποια πλατφόρμα ή επιχείρηση. Η ανησυχία, ωστόσο, παραμένει έντονη, καθώς η υπερφόρτωση της μνήμης ενός συστήματος αποτελεί έναν από τους συνηθέστερους τρόπους με τους οποίους οι χάκερ μπορούν να προκαλέσουν κατάρρευση ή να εκμεταλλευτούν τις αδυναμίες του.
Στο στόχαστρο τράπεζες, αερομεταφορές και συστήματα εθνικής ασφάλειας
Η σοβαρότητα της ανακάλυψης συνδέεται άμεσα με την τεράστια εξάπλωση της Java σε κρίσιμους τομείς της παγκόσμιας οικονομίας.
Σχεδόν κάθε κρίσιμος κλάδος, από το τραπεζικό σύστημα και την εθνική ασφάλεια έως τις αερομεταφορές και τις τηλεπικοινωνίες, βασίζεται σε υποδομές που χρησιμοποιούν τη συγκεκριμένη γλώσσα προγραμματισμού.
Η Java κυκλοφόρησε για πρώτη φορά το 1995 και σήμερα αποτελεί, σύμφωνα με την Calif, την «καρδιά της σύγχρονης οικονομίας».
Μία από τις βασικές λειτουργίες της είναι η αυτόματη διαχείριση και προστασία της μνήμης των πληροφοριακών συστημάτων, όπως εξήγησε στο BBC ο Toby Walsh, ένας από τους κορυφαίους ερευνητές στον τομέα της τεχνητής νοημοσύνης.
Κάθε φορά που μεταφέρονται δεδομένα μέσω του διαδικτύου, λαμβάνεται ένα αρχείο από κάποιον χρήστη ή πραγματοποιείται σύνδεση σε ένα πληροφοριακό σύστημα με κωδικό πρόσβασης, είναι πιθανό η πλατφόρμα να βασίζεται σε κάποιο πρόγραμμα Java.
Ο ειδικός κυβερνοασφάλειας Dr Pedram Hayati προειδοποίησε ότι η συγκεκριμένη ευπάθεια θα μπορούσε να θέσει σε κίνδυνο κρίσιμα χρηματοοικονομικά συστήματα, δεδομένα πελατών και εταιρικές πληροφορίες.
Μάλιστα, όπως ανέφερε, στην Αυστραλία σχεδόν όλες οι τράπεζες χρησιμοποιούν τη Java για τη διαχείριση κρίσιμων δεδομένων συναλλαγών.
Μαζικές διακοπές σε τεχνολογικά συστήματα και τράπεζες
Οι τελευταίες εξελίξεις αναδεικνύουν την ευαλωτότητα των παγκόσμιων ψηφιακών υποδομών, καθώς ολοένα και περισσότεροι κρίσιμοι τομείς εξακολουθούν να βασίζονται σε παλαιότερα τεχνολογικά συστήματα.
Το προηγούμενο διάστημα καταγράφηκαν σειρά σοβαρών τεχνολογικών προβλημάτων, μεταξύ των οποίων μια μεγάλης έκτασης διακοπή υπηρεσιών της Microsoft.
Την Τρίτη, η αμερικανική Υπηρεσία Εθνικής Ασφάλειας (NSA) ανακοίνωσε ότι τα εσωτερικά συστήματα επικοινωνίας της τέθηκαν εκτός λειτουργίας λόγω «προγραμματισμένης τακτικής συντήρησης».
Η NSA δεν διευκρίνισε εάν η διακοπή συνδεόταν με την ευπάθεια που εντοπίστηκε στη Java.
Παράλληλα, η Apple ανακοίνωσε ότι αρκετές από τις υπηρεσίες της αντιμετώπισαν πλήρεις διακοπές λειτουργίας εξαιτίας εσωτερικής ενημέρωσης, ενώ αστοχία δικτύου οδήγησε στην καθήλωση όλων των πτήσεων στις ΗΠΑ.
Ο υπουργός Εξωτερικών των ΗΠΑ, Marco Rubio, δήλωσε ότι δεν υπάρχει «ούτε μία απόδειξη» πως τα περιστατικά συνδέονται μεταξύ τους.
Επιπλέον, νωρίτερα μέσα στην εβδομάδα, χιλιάδες πελάτες μεγάλων αμερικανικών τραπεζών, μεταξύ των οποίων οι JP Morgan Chase, Wells Fargo και Bank of America, ανέφεραν προβλήματα στην πρόσβαση στις τραπεζικές υπηρεσίες.
Το προηγούμενο της PHP: 30 εκατομμύρια ιστοσελίδες εκτεθειμένες
Η ανακάλυψη της ευπάθειας στη Java έρχεται σε συνέχεια ενός αντίστοιχου περιστατικού που είχε εντοπίσει η Calif στη γλώσσα προγραμματισμού PHP.
Η PHP αποτελεί βασικό εργαλείο ανάπτυξης ιστοσελίδων και χρησιμοποιείται, μεταξύ άλλων, από πλατφόρμες όπως η Wikipedia, για τη συλλογή και παρουσίαση πληροφοριών στο διαδίκτυο.
Σύμφωνα με τον καθηγητή Alan Woodward του Surrey Centre for Cyber Security, η ευπάθεια στην PHP επηρέαζε περίπου 30 εκατομμύρια ιστοσελίδες, αφήνοντάς τες εκτεθειμένες σε κακόβουλες επιθέσεις.
Τότε, οι διαχειριστές των ιστοσελίδων κλήθηκαν να ελέγξουν εάν τα συστήματά τους είχαν επηρεαστεί και, σε περίπτωση που διαπιστωνόταν πρόβλημα, να εγκαταστήσουν τις απαραίτητες ενημερώσεις ασφαλείας ή ακόμη και να θέσουν προσωρινά εκτός λειτουργίας τις ιστοσελίδες τους.
Οι αδυναμίες της PHP παρέμεναν απαρατήρητες για τουλάχιστον μία δεκαετία, γεγονός που παρουσιάζει σημαντικές ομοιότητες με την περίπτωση της Java.
«Κρυβόταν σε κοινή θέα για 12 χρόνια», ανέφερε χαρακτηριστικά ο Toby Walsh.
Η τεχνητή νοημοσύνη αλλάζει τους κανόνες στην κυβερνοασφάλεια
Η συγκεκριμένη υπόθεση αναδεικνύει τον ολοένα και σημαντικότερο ρόλο της τεχνητής νοημοσύνης στον εντοπισμό κενών ασφαλείας, αλλά και τους νέους κινδύνους που δημιουργούνται από την ταχύτητα με την οποία μπορούν πλέον να ανακαλύπτονται και να αξιοποιούνται ευπάθειες λογισμικού.
Όπως επισήμανε ο Toby Walsh, η τεχνητή νοημοσύνη αποκαλύπτει πλέον πολύ περισσότερα κενά ασφαλείας σε πολύ μικρότερο χρονικό διάστημα, συμπεριλαμβανομένων αδυναμιών που ενδεχομένως ήταν τόσο περίπλοκες και δυσδιάκριτες ώστε να μην μπορούσαν να εντοπιστούν αποκλειστικά από ανθρώπινους ερευνητές.
Οι εξελίξεις αυτές αναμένεται να εντείνουν την πίεση προς τις επιχειρήσεις και τους οργανισμούς που διαχειρίζονται κρίσιμες ψηφιακές υποδομές, προκειμένου να αναβαθμίσουν τα συστήματά τους και να ενισχύσουν τις άμυνές τους απέναντι στις κυβερνοεπιθέσεις.
Ενδεικτικό της σημασίας που αποδίδεται πλέον στον συγκεκριμένο τομέα είναι ότι, στις αρχές Νοεμβρίου, ο πρόεδρος της OpenAI, Greg Brockman, ανακοίνωσε ότι η εταιρεία ανακατευθύνει το 25% του προσωπικού της, προκειμένου να επικεντρωθεί στις αυξανόμενες ανάγκες κυβερνοασφάλειας.
www.bankingnews.gr


Σχόλια αναγνωστών